


- دخول الذكاء الاصطناعي في مجال الاحتيال الإلكتروني يمثّل تحولاً مهماً في طبيعة التهديدات
- خطورة الاحتيال ليست تقنية فقط بل تمتد إلى استغلال العامل البشري عبر الهندسة الاجتماعية
علي إبراهيم
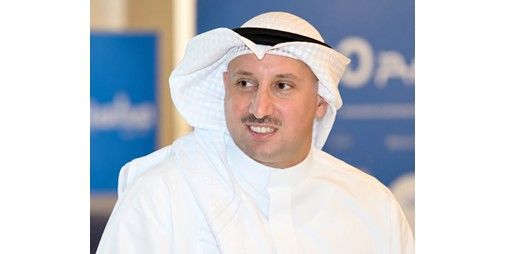
قال الرئيس التنفيذي لشركة «سي إس آي تكنولوجيز» عبدالله المزيني، إن التطور المتسارع في تقنيات الذكاء الاصطناعي والتحول الرقمي للخدمات المصرفية والمالية يفرض تحديات متزايدة على المؤسسات المالية، في ظل تطور أساليب الاحتيال الإلكتروني وقدرة المحتالين على توظيف التقنيات الحديثة لتنفيذ عمليات أكثر تعقيدا يصعب اكتشافها بالوسائل التقليدية، مؤكدا أن حماية أموال العملاء وبياناتهم أصبحت أولوية استراتيجية تتطلب الاستثمار المستمر في حلول الأمن السيبراني وأنظمة كشف الاحتيال والوقاية منه.
جاء ذلك خلال مؤتمر «مكافحة الاحتيال 2026 - القيادات الخليجية» الذي يعقد بالتعاون مع شركتي «أكسون تكنولوجيز»، و«فايكو»، ويعد أول مؤتمر فني متخصص في الاحتيال الإلكتروني بالكويت، بمشاركة متخصصين في الأمن السيبراني ومكافحة الاحتيال، بهدف مناقشة التحديات التي تواجه المؤسسات المالية واستعراض أحدث الحلول التقنية لحماية المعاملات المصرفية وتعزيز أمن المعلومات ومواجهة التهديدات الرقمية المتنامية.
وأوضح المزيني أن التوسع الكبير في الخدمات المصرفية الإلكترونية وتطبيقات الهواتف الذكية وأنظمة الدفع الرقمي أسهم في تسهيل المعاملات المالية وتسريع إنجازها، لكنه أوجد في المقابل تحديات أمنية جديدة، نتيجة اتساع نطاق التعاملات الرقمية وتعدد القنوات التي يمكن استغلالها في تنفيذ عمليات الاحتيال، ما يجعل تطوير أدوات الحماية ضرورة تواكب النمو المتسارع في استخدام التكنولوجيا المالية.
وأشار المزيني إلى أن دخول الذكاء الاصطناعي في مجال الاحتيال الإلكتروني يمثل تحولا مهما في طبيعة التهديدات التي تواجه المؤسسات المالية، بعدما أصبح بإمكان المحتالين استخدام أدوات متطورة لإنشاء رسائل احتيالية أكثر إقناعا، وتقليد الأصوات، وإنتاج مقاطع مرئية مزيفة، وانتحال شخصيات العملاء أو المسؤولين، بهدف الحصول على المعلومات السرية أو دفع الضحايا إلى تنفيذ تحويلات مالية غير مشروعة.
وأضاف أن خطورة هذه الممارسات لا تقتصر على الجانب التقني، بل تمتد إلى استغلال العامل البشري من خلال أساليب الهندسة الاجتماعية، التي تعتمد على التأثير النفسي وإقناع الضحية بالإفصاح عن بياناته المصرفية أو رموز التحقق أو الموافقة على معاملات مالية دون إدراك طبيعتها الحقيقية.
وأكد أن مواجهة هذا النوع من الاحتيال تتطلب تطوير منظومة دفاع متعددة المستويات، تجمع بين التقنيات المتقدمة والرقابة المستمرة والتوعية الأمنية، بحيث تتمكن المؤسسات المالية من اكتشاف المؤشرات غير الطبيعية والتعامل معها قبل تحولها إلى خسائر فعلية. وبين المزيني أن الدور الذي تؤديه شركات الأمن السيبراني وأمن المعلومات يتجاوز حماية أجهزة الحاسوب والشبكات من الاختراق، ليشمل تأمين دورة المعاملة المالية بالكامل، بدءا من التحقق من هوية المستخدم، ومرورا بمراقبة الأنشطة والتحويلات، وصولا إلى اكتشاف السلوكيات المشبوهة والاستجابة السريعة للحوادث.
وأوضح أن أنظمة مكافحة الاحتيال الحديثة تعتمد على تحليل كميات كبيرة من البيانات المتعلقة بالمعاملات المالية، بما يشمل طبيعة العملية وقيمتها وتوقيتها وموقع تنفيذها والأنماط المعتادة لسلوك العميل، الأمر الذي يساعد على رصد العمليات غير الطبيعية وتحديد مستويات المخاطر المرتبطة بها. وأشار إلى أن هذه التقنيات تتيح للمؤسسات المالية اتخاذ إجراءات وقائية عند الاشتباه في أي معاملة، مثل طلب تحقق إضافي أو إخضاع العملية للمراجعة أو إيقافها وفقا للسياسات المعتمدة، بما يسهم في الحد من الخسائر المحتملة دون التأثير غير المبرر في تجربة العملاء أو تعطيل المعاملات المشروعة.
ولفت إلى أن نجاح منظومة مكافحة الاحتيال لا يقاس فقط بعدد العمليات المشبوهة التي يجري اكتشافها، وإنما بقدرتها على تحقيق التوازن بين سرعة تنفيذ المعاملات المالية ومستويات الحماية المطلوبة، مع تقليل الإنذارات الخاطئة التي قد تؤثر في كفاءة الخدمات المصرفية وثقة العملاء.
وأشاد المزيني باهتمام بنك الكويت المركزي بتطوير الأطر التنظيمية والرقابية المرتبطة بالأمن السيبراني، مشيرا إلى أن إصدار إطار الأمن السيبراني للقطاع المصرفي في عام 2020، ثم تطوير المتطلبات من خلال إطار المرونة السيبرانية والتشغيلية في عام 2025، يعكس الحرص على تعزيز قدرة البنوك والمؤسسات المالية الخاضعة للمتطلبات الرقابية على مواجهة المخاطر الرقمية وضمان استمرارية أعمالها. وأوضح أن هذه الأطر تضع متطلبات مهمة لإدارة المخاطر السيبرانية وحوكمة أمن المعلومات وحماية الأنظمة والبيانات والاستجابة للحوادث، بما يعزز قدرة المؤسسات المالية على التعامل مع التهديدات المتغيرة ويدعم استقرار الخدمات المصرفية.
وأكد أن الالتزام بالمتطلبات الرقابية يجب ألا يقتصر على استيفاء الإجراءات والضوابط، بل ينبغي أن ينعكس على مستوى الجاهزية الفعلية للمؤسسات، من خلال اختبار أنظمة الحماية بصورة دورية، وتقييم الثغرات، وتطوير خطط الاستجابة والتعافي، ورفع كفاءة العاملين في التعامل مع الحوادث الأمنية.
وشدد المزيني على أن التكنولوجيا، مهما بلغت درجة تطورها، لا تستطيع وحدها القضاء على مخاطر الاحتيال الإلكتروني، إذ يظل العنصر البشري أحد أهم مكونات منظومة الحماية، سواء من خلال كفاءة الفرق الفنية المسؤولة عن مراقبة الأنظمة أو وعي العملاء بالممارسات الاحتيالية. وأضاف أن الاستثمار في تدريب الكوادر الوطنية المتخصصة في الأمن السيبراني وتحليل البيانات والاستجابة للحوادث يمثل ضرورة لتعزيز قدرات المؤسسات المالية، خصوصا مع التطور المستمر في أدوات الهجوم وأساليب استغلال الثغرات التقنية والبشرية.
حلول وخدمات متقدمة للأمن السيبراني
قال عبدالله المزيني إن شركة «سي إس آي تكنولوجيز»، هي شركة كويتية متخصصة في أمن المعلومات والأمن السيبراني، تعمل على توفير حلول وخدمات متقدمة تدعم عمليات الأمن السيبراني ومكافحة الاحتيال الإلكتروني للمؤسسات المالية والبنوك، مع مراعاة متطلبات بنك الكويت المركزي والأطر الرقابية المعمول بها.
وأوضح أن الخدمات التي تقدمها الشركة تشمل مجالات مراقبة التهديدات السيبرانية واكتشافها والاستجابة لها، وتقييم الثغرات الأمنية واختبار الاختراق، وحماية البيانات والهويات الرقمية، وإدارة المخاطر والامتثال، إلى جانب حلول كشف الاحتيال والوقاية منه.
التعاون مع «أكسون».. و«فايكو»
أوضح عبدالله المزيني أن تعاون «سي إس آي تكنولوجيز» مع شركتي «أكسون تكنولوجيز» و«فايكو» يأتي في إطار الاستفادة من الخبرات والحلول التقنية المتخصصة وتبادل المعرفة المتعلقة بمواجهة التهديدات السيبرانية والاحتيال المالي.
وأشار إلى أهمية التكامل بين حلول الأمن السيبراني المتخصصة، والخبرات العالمية في تحليل البيانات ومراقبة المعاملات المالية واكتشاف أنماط الاحتيال، بما يساعد المؤسسات على بناء منظومة أمنية أكثر قدرة على التعامل مع التحديات الراهنة والمستقبلية.
وبين أن شركة «فايكو» الأميركية تعد من الشركات العالمية المتخصصة في التحليلات المتقدمة وإدارة المخاطر ومكافحة الاحتيال المالي، فيما تعمل «أكسون تكنولوجيز» في مجال الأمن السيبراني، وهو ما يعكس أهمية الجمع بين حماية البنية التحتية الرقمية ومراقبة العمليات المالية ضمن استراتيجية متكاملة لحماية المؤسسات والعملاء.

0 تعليق